
Aula 04 — Cloud Computing: Princípios, Soluções, Dimensionamento, Monitoramento e Segurança
Instalação e Configuração de Servidores — IFPE Campus Palmares
Objetivos de Aprendizagem
Ao final desta aula, o estudante deverá ser capaz de:
- explicar as características essenciais que definem a computação em nuvem, indo além da introdução vista na Aula 01;
- diferenciar os modelos de implantação de nuvem (pública, privada, híbrida e comunidade);
- comparar as principais soluções comerciais de nuvem e os modelos de serviço IaaS, PaaS, SaaS e FaaS com exemplos concretos;
- explicar o funcionamento do dimensionamento automático (auto scaling) e sua relação com o balanceamento de carga;
- identificar as principais métricas e ferramentas usadas no monitoramento de ambientes em nuvem;
- explicar o modelo de responsabilidade compartilhada em segurança da informação na nuvem e diferenciar o que cabe ao provedor e o que cabe ao cliente.
Introdução
Na Aula 03 estudamos a virtualização: como um único servidor físico passou a executar diversas máquinas virtuais por meio de um hipervisor, reduzindo desperdício de hardware. Ao final daquela aula, ficou a pergunta: o que acontece quando esse modelo é levado à escala de milhares de servidores, distribuídos em datacenters ao redor do mundo, e oferecido como serviço pela internet?
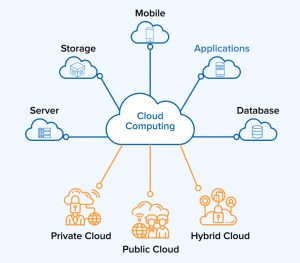
A resposta é a Computação em Nuvem (Cloud Computing).
Na Aula 01 (seção 1.4) já vimos uma definição inicial: recursos computacionais disponibilizados sob demanda pela internet, com pagamento conforme o uso, e os três modelos básicos IaaS, PaaS e SaaS. Nesta aula não repetiremos essa introdução — vamos aprofundá-la, entrar nos mecanismos técnicos (dimensionamento automático, monitoramento) e tratar da segurança da informação especificamente no contexto de ambientes em nuvem.
4.1 Princípios da Computação em Nuvem
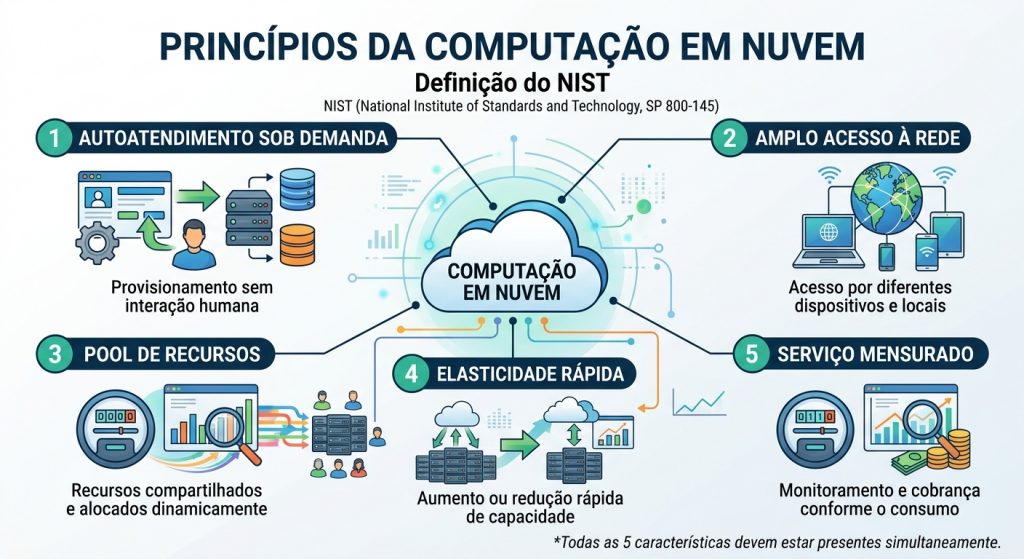
A definição mais utilizada academicamente e no mercado é a do NIST (National Institute of Standards and Technology, dos Estados Unidos), publicada no documento Special Publication 800-145. Segundo essa definição, um serviço só pode ser chamado de “computação em nuvem” se apresentar cinco características essenciais simultaneamente:
- Autoatendimento sob demanda — o cliente provisiona recursos (processamento, armazenamento) sozinho, sem precisar de interação humana com o provedor.
- Amplo acesso à rede — os recursos estão disponíveis pela rede e podem ser acessados por diferentes tipos de dispositivo (notebook, celular, tablet).
- Pool de recursos (resource pooling) — os recursos físicos do provedor são compartilhados entre múltiplos clientes, alocados dinamicamente conforme a demanda de cada um.
- Elasticidade rápida — a capacidade pode ser aumentada ou reduzida rapidamente, muitas vezes de forma automática, dando ao cliente a sensação de recursos ilimitados.
- Serviço mensurado — o uso dos recursos é monitorado e medido, permitindo cobrança conforme o consumo (semelhante a uma conta de energia elétrica).
Modelos de implantação
Além das características essenciais, a nuvem pode ser implantada de formas diferentes, dependendo de quem controla a infraestrutura:
| Modelo | Quem controla a infraestrutura | Exemplo de uso típico |
| Nuvem pública | Provedor terceirizado, compartilhada entre vários clientes | Startups, sites institucionais, serviços de e-mail |
| Nuvem privada | Uma única organização, dedicada | Bancos, órgãos governamentais com dados sensíveis |
| Nuvem híbrida | Combinação de pública e privada, integradas | Empresas que mantêm dados críticos localmente e picos de demanda na nuvem pública |
| Nuvem comunitária | Compartilhada entre organizações com interesses comuns | Consórcios de universidades, redes de hospitais públicos |
4.2 Soluções de Computação em Nuvem
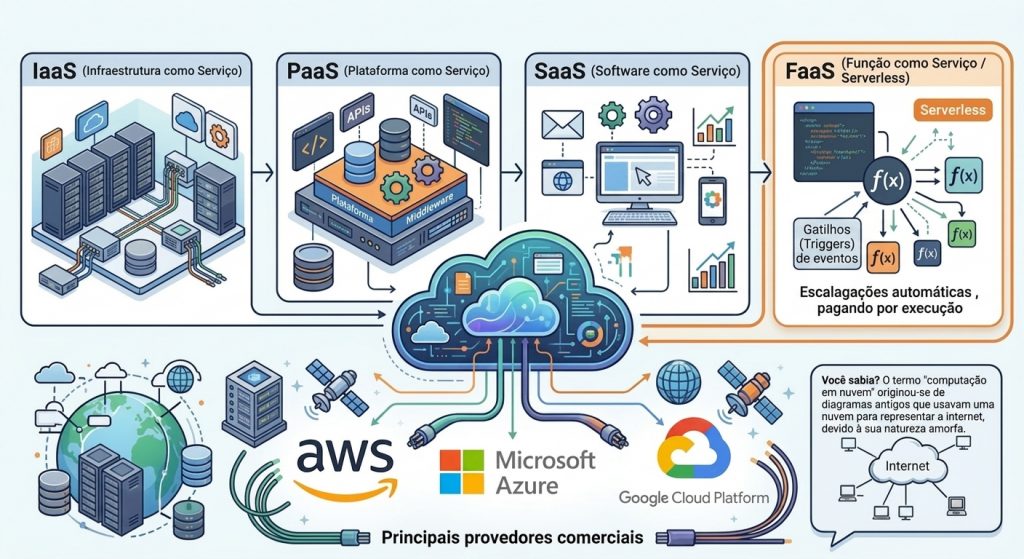
Retomando rapidamente os três modelos vistos na Aula 01 — Infraestrutura como Serviço (IaaS), Plataforma como Serviço (PaaS) e Software como Serviço (SaaS) — cabe acrescentar um quarto modelo cada vez mais relevante:
Função como Serviço (FaaS — Function as a Service, também chamada de serverless): o desenvolvedor escreve apenas o código de uma função específica; o provedor cuida de toda a infraestrutura de execução, escalando automaticamente conforme o número de chamadas. O cliente paga apenas pelo tempo de execução real, não por um servidor “ligado” o tempo todo.
Principais provedores comerciais
O mercado de nuvem pública é hoje dominado por um pequeno número de grandes provedores globais — Amazon Web Services (AWS), Microsoft Azure e Google Cloud Platform (GCP) são os mais citados no Brasil e no mundo. Não vou apresentar aqui números de participação de mercado (market share), porque esse dado muda a cada trimestre e eu não tenho como verificá-lo com precisão no momento em que esta aula está sendo escrita — se quiser incluir um número específico no material, posso buscá-lo antes da publicação e citar a fonte com data.
Cada provedor oferece praticamente todos os modelos de serviço (IaaS, PaaS, SaaS, FaaS); a escolha entre eles, na prática do mercado, costuma depender de custo, familiaridade da equipe técnica e integração com ferramentas já usadas pela organização — não existe um “melhor” objetivamente para todos os cenários.
Você sabia? O conceito de “nuvem” no nome não é apenas marketing: em diagramas de rede tradicionais, a internet — cuja topologia interna é irrelevante para quem está desenhando o diagrama — sempre foi representada como um desenho de nuvem. O termo “computação em nuvem” nasceu dessa convenção visual.
4.3 Dimensionamento Automático
Dimensionamento automático (auto scaling) é o mecanismo que permite a um sistema em nuvem ajustar automaticamente a quantidade de recursos disponíveis conforme a demanda muda, sem intervenção manual de um administrador.
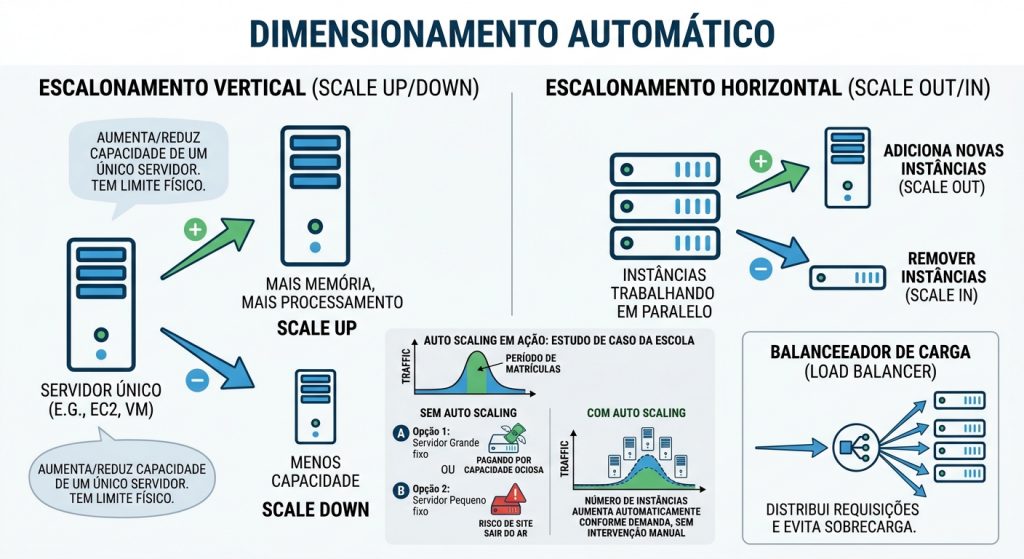
Existem duas formas principais de escalar:
- Escalonamento vertical (scale up/down): aumentar ou reduzir a capacidade de um único servidor (mais memória, mais processamento). Tem um limite físico — em algum ponto, não há mais hardware maior disponível.
- Escalonamento horizontal (scale out/in): adicionar ou remover instâncias (servidores virtuais) trabalhando em paralelo. É o modelo predominante em nuvem, porque não tem o limite físico do escalonamento vertical.
Para que o escalonamento horizontal funcione, é necessário um balanceador de carga (load balancer), responsável por distribuir as requisições recebidas entre as instâncias disponíveis, evitando que uma única instância fique sobrecarregada enquanto outras ficam ociosas.
Serviços como o Amazon EC2 Auto Scaling permitem definir regras de escalonamento baseadas em métricas — por exemplo, “se a utilização média de CPU do grupo de instâncias ultrapassar 70% por 5 minutos, adicione uma nova instância”. Azure (VM Scale Sets) e Google Cloud (Managed Instance Groups) oferecem mecanismos equivalentes.
Estudo de caso: Um site institucional de uma escola normalmente recebe poucos acessos, mas durante a semana de matrículas o tráfego pode multiplicar por dez em poucas horas. Sem dimensionamento automático, a instituição teria duas opções ruins: (a) manter um servidor grande o tempo todo, pagando por capacidade ociosa na maior parte do ano, ou (b) manter um servidor pequeno e correr o risco de o site sair do ar justamente no período de maior demanda. Com auto scaling, o número de instâncias aumenta automaticamente durante o pico e volta ao normal depois, sem intervenção manual.
4.4 Monitoramento
Monitorar um ambiente em nuvem significa coletar continuamente informações sobre o estado dos recursos, para detectar problemas antes que afetem o usuário final e para embasar decisões de dimensionamento.
As métricas mais comuns incluem:
- utilização de CPU e memória;
- latência (tempo de resposta de uma requisição);
- disponibilidade (uptime) — percentual do tempo em que o serviço esteve acessível;
- taxa de erros retornados pela aplicação;
- throughput (volume de requisições processadas por unidade de tempo).
A coleta dessas métricas sozinha não é suficiente: é necessário também um sistema de alertas, que notifique a equipe técnica (por e-mail, SMS ou mensagem em um canal de comunicação) quando uma métrica ultrapassa um limite considerado aceitável.
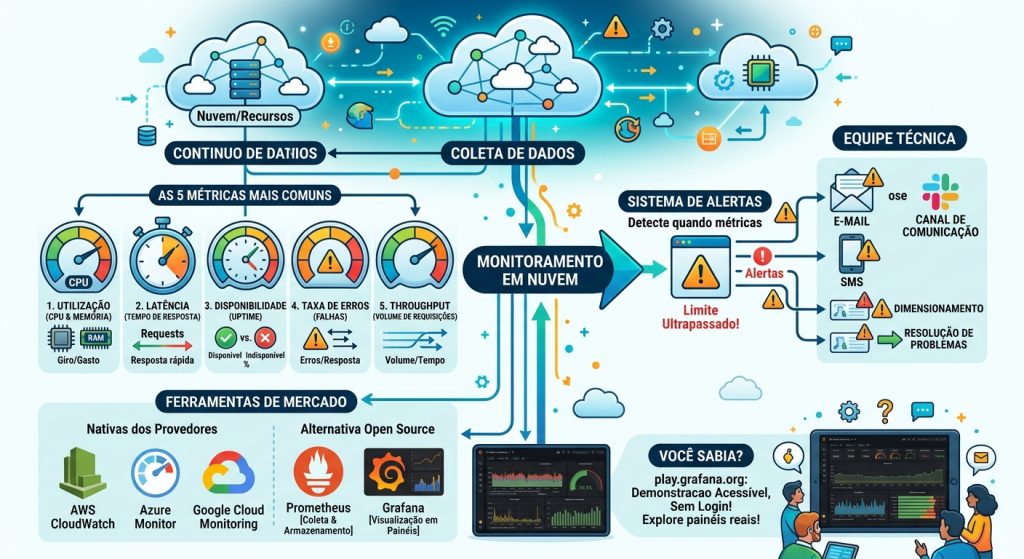
Cada grande provedor tem sua ferramenta nativa de monitoramento — Amazon CloudWatch (AWS), Azure Monitor (Microsoft) e Google Cloud Monitoring (Google). Existe também uma alternativa muito usada, de código aberto e independente de provedor: o par Prometheus (coleta e armazenamento de métricas) com Grafana (visualização em painéis/dashboards).
Você sabia? Não é preciso pagar nem criar conta para ver como um painel de monitoramento real se parece. O Grafana mantém publicamente uma demonstração acessível em modo anônimo (sem login) em play.grafana.org, com painéis reais de métricas que qualquer pessoa pode explorar — útil como material de apoio visual para esta aula.
4.5 Segurança da Informação em Nuvem
Este tópico será tratado aqui de forma delimitada: vamos falar sobre como a responsabilidade pela segurança se divide entre o provedor de nuvem e o cliente. Técnicas específicas de ataque e defesa serão aprofundadas no módulo seguinte da disciplina, dedicado inteiramente à Segurança da Informação — não faz sentido antecipar esse conteúdo aqui.
Modelo de responsabilidade compartilhada
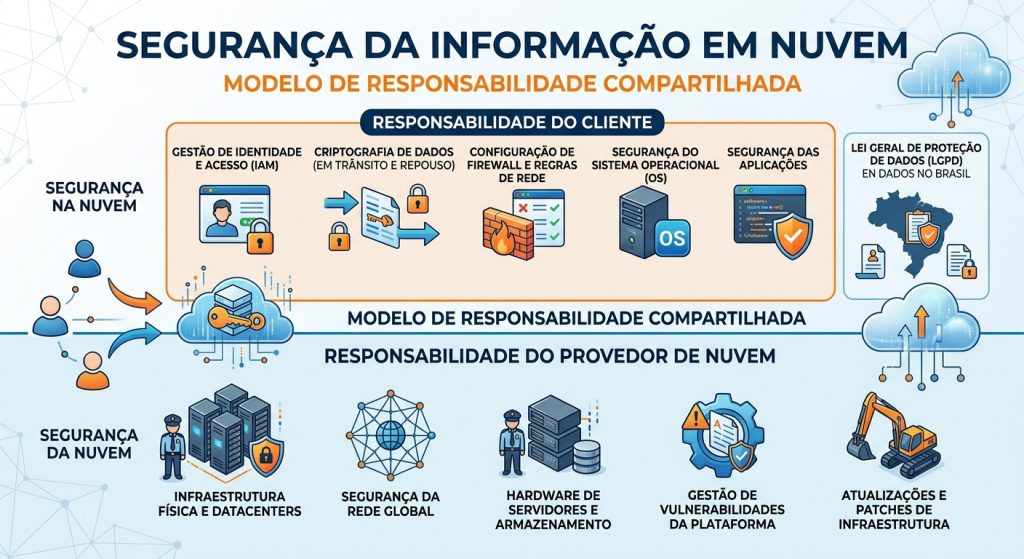
Um erro comum de quem está começando é achar que, ao migrar para a nuvem, a segurança “deixa de ser problema seu”. Isso é falso. Os grandes provedores adotam o chamado modelo de responsabilidade compartilhada:
- o provedor é responsável pela “segurança da nuvem” — a infraestrutura física, os datacenters, a rede global, o hardware;
- o cliente é responsável pela “segurança na nuvem” — o sistema operacional das suas instâncias, a configuração de firewalls e regras de acesso, a criptografia dos próprios dados, e a gestão de quem tem permissão para acessar o quê.
Elementos práticos de segurança em nuvem
- Gestão de identidade e acesso (IAM — Identity and Access Management): controla quem pode fazer o quê dentro do ambiente. O princípio recomendado é o do menor privilégio: cada usuário ou serviço deve ter apenas as permissões estritamente necessárias para sua função, nem mais, nem menos.
- Criptografia de dados em trânsito: protege os dados enquanto trafegam pela rede (por exemplo, usando HTTPS).
- Criptografia de dados em repouso: protege os dados enquanto armazenados em disco, para que fiquem ilegíveis mesmo que alguém tenha acesso físico ou indevido ao armazenamento.
No contexto brasileiro, vale registrar que dados pessoais armazenados em nuvem — inclusive por instituições de ensino — estão sujeitos à Lei Geral de Proteção de Dados (Lei nº 13.709/2018, a LGPD), que se aplica independentemente de onde fisicamente os servidores estejam localizados, desde que o tratamento de dados ocorra no Brasil ou envolva dados de pessoas no Brasil. Este é um ponto conceitual, não uma análise jurídica completa — não sou advogado e este material não substitui orientação jurídica formal da instituição.
Recursos gratuitos para ilustração da aula
Lista de sites que oferecem serviços em nuvem para testar de maneira gratuitas, sem necessidade de cadastro, que podem servir de apoio visual em sala:
- play.grafana.org — painel de monitoramento real, em modo anônimo, sem login. Útil para ilustrar a seção 4.4 (Monitoramento).
- aws.amazon.com/ec2/autoscaling — página oficial da AWS sobre Auto Scaling, com diagramas explicativos gratuitos. Útil para a seção 4.3.
- docs.aws.amazon.com (busca por “shared responsibility model”) — página oficial com o diagrama do modelo de responsabilidade compartilhada. Útil para a seção 4.5.
- learn.microsoft.com/azure/azure-monitor — documentação oficial gratuita da Microsoft sobre monitoramento em nuvem, com diagramas de arquitetura.
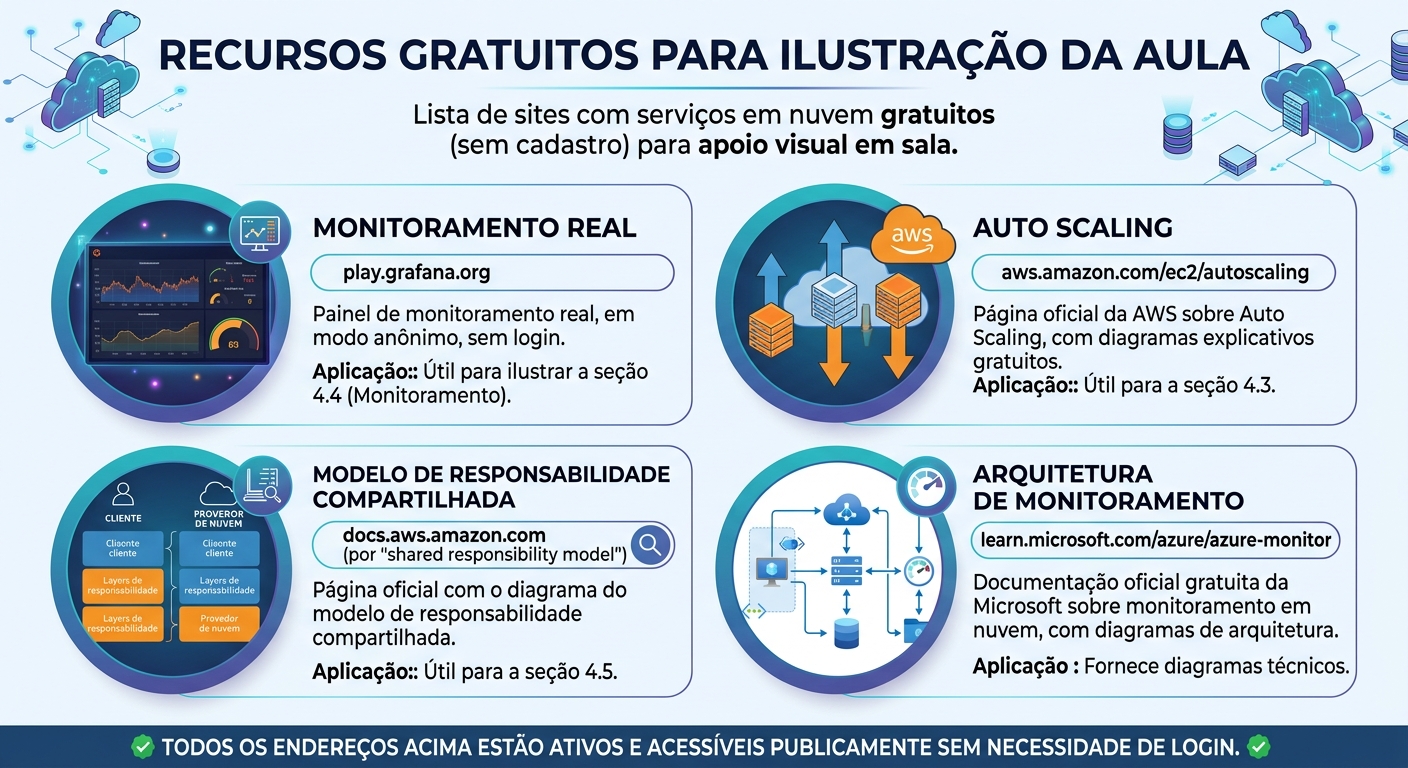
Todos os quatro endereços acima foram checados e estão ativos e acessíveis publicamente sem necessidade de login.
Resumo
Nesta aula aprofundamos o conceito de Computação em Nuvem introduzido na Aula 01: vimos as cinco características essenciais segundo o NIST, os modelos de implantação, os modelos de serviço (incluindo FaaS), o funcionamento do dimensionamento automático e do balanceamento de carga, as principais métricas e ferramentas de monitoramento, e o modelo de responsabilidade compartilhada em segurança.
Encerramento da Aula 04
Compreendemos como a nuvem entrega, sob demanda, recursos que antes exigiam a compra e manutenção de servidores físicos — e como ela usa automação (dimensionamento) e observação contínua (monitoramento) para funcionar em escala.
Na próxima aula estudaremos Contêineres (Docker e conceitos de orquestração), retomando o que foi introduzido superficialmente na Aula 01 (seção 1.5) e aprofundando a forma como aplicações são empacotadas e distribuídas — tecnologia que, na prática, é frequentemente executada dentro de ambientes de nuvem como os que vimos hoje.
Referências bibliográficas
MELL, P.; GRANCE, T. The NIST Definition of Cloud Computing. NIST Special Publication 800-145. National Institute of Standards and Technology, set. 2011.
FERREIRA, António Miguel. Introdução ao Cloud Computing: IaaS, PaaS, SaaS, Tecnologia, Conceito e Modelos de Negócio. Lisboa: FCA, 2015.
AMAZON WEB SERVICES. AWS Shared Responsibility Model. Documentação oficial.
AMAZON WEB SERVICES. Amazon EC2 Auto Scaling. Documentação oficial.
MICROSOFT. Azure Monitor documentation. Documentação oficial.
BRASIL. Lei nº 13.709, de 14 de agosto de 2018. Lei Geral de Proteção de Dados Pessoais (LGPD).
Fim da Aula 04